Attacco alla Cassa pensioni della Confederazione. Fragilità e fiducia nella catena svizzera della sicurezza.
L’attacco al fornitore svizzero di software utilizzato da Publica, la Cassa pensioni della Confederazione, ha permesso di sottrarre dati di oltre 100.000 dipendenti ed ex dipendenti federali, tra cui figurerebbero anche ex Consiglieri federali, agenti dei servizi segreti e militari delle unità d’élite.
La situazione
Situazioni come questa richiamano tre dinamiche caratterizzanti l’economia circolare del crimine informatico, oggi in gran parte automatizzata, che ormai quotidianamente colpiscono aziende e istituzioni:
- Chiedere un riscatto immediato, misurando il grado di reazione e preparazione.
- Utilizzare i dati rubati per alimentare il phishing con informazioni precise e autorevoli. Dapprima con una lettera via posta ordinaria, poi con una chiamata con la voce clonata e infine con un messaggio di phishing via mail o SMS.
- Vendere nel mercato nero (dark web) i dati sottratti, a prescindere dall’esito del riscatto, a sistemi e società criminali internazionali che renderanno la truffa scalabile e ripetibile.
Cosa fare, quindi?
Se un tuo cliente, fornitore o consulente gestisce dati critici che ti riguardano, la sua superficie di attacco è anche la tua.
Formare le persone solo contro l’e-mail falsa non basta più. Serve una formazione che, attraverso esempi reali, insegni ai collaboratori a “pensare come un hacker” e ad “agire come un informatico forense”.
Chi riceve una lettera stampata a casa o in azienda percepita come autorevole, con dati rubati reali e precisi, è più vulnerabile di chi riceve una mail o un SMS profilato.
Il riscatto non cambia nulla, anche pagando, i dati se arrivano nel mercato nero sono compromessi a vita.
L’unica vera prevenzione al ransomware è evitare il ransomware.
Le aziende e le istituzioni devono iniziare a chiedere ai propri fornitori IT prove concrete di gestione degli incidenti, con un approccio forensics by design per la riproducibilità in sede probatoria di quanto è successo su tutta la supply chain, entro le 24 ore di tempo utile per la segnalazione.
Un piano di risposta scritto e mai testato non è resilienza, è carta.
Ruoli, decisioni di crisi, tempi e modalità di reazione vanno allenati e testati, non solo documentati, lungo tutta la catena del trattamento del dato.
Per cui, la domanda da porsi è:
Oggi, in caso di incidente, sono pronto ad assumermi le responsabilità delle decisioni prese nella gestione del rischio e a sostenerle anche in sede probatoria?
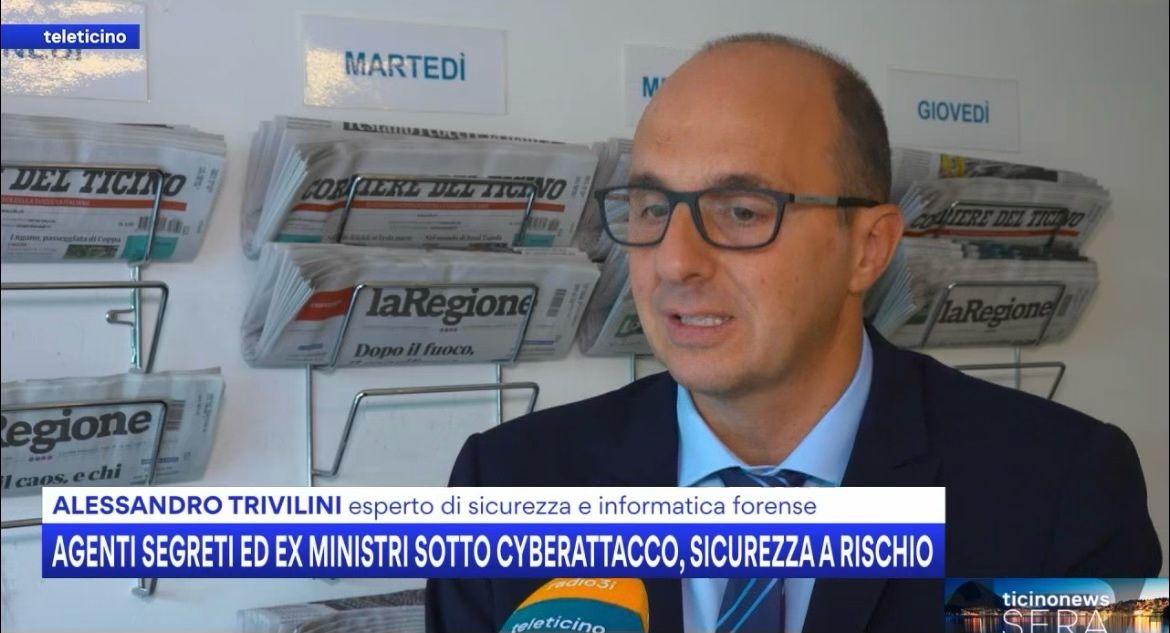
La mia intervista sul caso per il TG di Teleticino, curata da Laura Milani.
Nel servizio, le importanti considerazioni sul caso dell’On. Fabio Regazzi, Consigliere agli Stati e membro della Commissione sicurezza.
Guarda il servizio del TG, clicca qui.
Leggi l’intervista sul portale Ticinonews, clicca qui.
» Hai domande? Scrivimi